¿Tu empresa podría recuperar sus datos mañana? Tener un backup no siempre es suficiente
Guardar una copia de la base de datos o activar el backup del hosting no garantiza que una empresa pueda recuperarse después de un ataque, una falla del servidor o un error humano. Una estrategia adecuada debe mantener varias copias, aislar al menos una y comprobar periódicamente que la restauración realmente funciona.
El error de confiar en una sola copia
La información de una empresa ya no se encuentra únicamente en documentos físicos. Las ventas, clientes, comprobantes electrónicos, inventarios, reservas, cuentas por cobrar y reportes suelen depender de bases de datos y servicios digitales.
Muchas pequeñas empresas creen estar protegidas porque descargan ocasionalmente un archivo, utilizan Google Drive o tienen activadas las copias automáticas de su hosting. Sin embargo, un archivo sincronizado, una copia almacenada en el mismo servidor y un respaldo que nunca se restauró pueden fallar cuando más se necesitan.
Una estrategia de copias de seguridad no debe responder solamente a la pregunta “¿tenemos un backup?”, sino a otra más importante: ¿podemos reconstruir las operaciones del negocio en un tiempo aceptable?
Un backup y una sincronización no son lo mismo
Los servicios de sincronización mantienen los archivos disponibles en distintos dispositivos. Esto facilita el trabajo, pero también puede propagar errores. Si un archivo se elimina, se modifica incorrectamente o resulta cifrado por un programa malicioso, ese cambio puede replicarse en los demás equipos.
Un backup conserva una versión independiente que permite regresar a un punto anterior. Para ser confiable debe incluir historial, protección contra modificaciones y un procedimiento comprobado de restauración.
Lo mismo sucede con las bases de datos. Descargar un archivo SQL es una buena práctica, pero mantenerlo únicamente en la computadora del administrador o dentro del mismo hosting deja varios riesgos sin resolver.
La regla 3-2-1-1-0 explicada sencillamente
Una referencia ampliamente utilizada es la regla 3-2-1-1-0:
- Mantener tres copias de la información: los datos originales y dos respaldos.
- Utilizar dos tipos o ubicaciones de almacenamiento diferentes.
- Conservar una copia fuera de la infraestructura principal.
- Mantener una copia aislada, desconectada o inmutable.
- Confirmar que las copias se completaron sin errores.
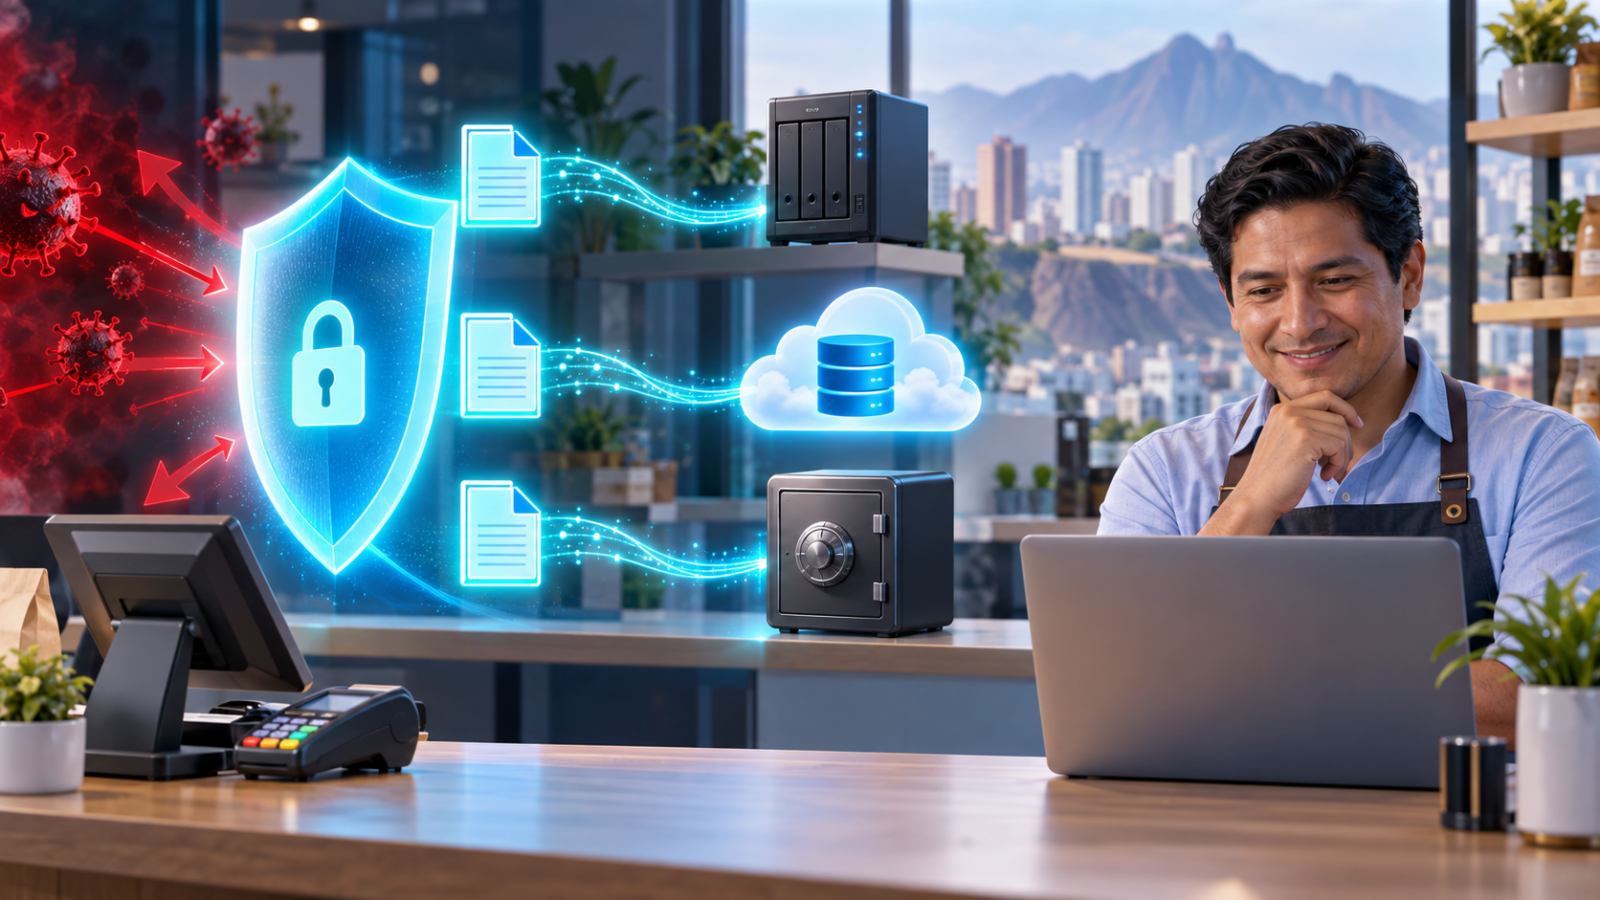
Por ejemplo, una empresa puede conservar su sistema en el servidor principal, generar un respaldo automático en almacenamiento cloud y guardar otra copia cifrada en una ubicación separada que no pueda ser modificada desde el servidor.
La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos recomienda mantener copias cifradas fuera de línea y probar periódicamente su disponibilidad e integridad. Aunque esta orientación se publica para organizaciones estadounidenses, el principio es aplicable a empresas peruanas de cualquier tamaño. Consulta la guía de CISA contra ransomware.
Por qué una copia debe estar aislada
Durante un ataque de ransomware, los delincuentes pueden intentar cifrar no solo los archivos de trabajo, sino también los respaldos conectados a la red. Si el sistema principal y las copias utilizan las mismas credenciales o permanecen siempre accesibles, todos podrían resultar afectados.
Una copia inmutable no puede modificarse ni eliminarse durante un periodo definido. Una copia desconectada permanece fuera del alcance habitual de servidores y usuarios. Estas medidas también ayudan frente a eliminaciones accidentales, accesos indebidos y errores de configuración.
El 2 de septiembre de 2026, Comet Backup publicó una guía actualizada para pequeñas empresas que destaca el almacenamiento externo, la automatización, el cifrado y las pruebas de restauración como componentes esenciales de una protección preparada frente al ransomware. Revisa la guía de Comet Backup.
Probar la restauración es tan importante como generar la copia
Un respaldo puede aparecer como “completado” y aun así estar incompleto, dañado o depender de una contraseña que nadie recuerda. También puede contener la base de datos, pero no las imágenes, documentos, configuraciones o archivos necesarios para reconstruir el sistema.
Por eso, las empresas deberían realizar pruebas periódicas en un entorno separado. No siempre es necesario restaurar toda la infraestructura: se puede comenzar recuperando una base de datos, algunos documentos y una versión funcional de la aplicación.
El Instituto Nacional de Estándares y Tecnología de Estados Unidos señala que una recuperación confiable debe permitir comprobar que los datos restaurados son exactos, completos y están libres de código malicioso. Consulta la orientación de NIST sobre recuperación.
Qué debería respaldar una empresa peruana
El alcance dependerá del negocio, pero normalmente debería incluir:
- Bases de datos de ventas, clientes, inventario y caja.
- Archivos XML, CDR y representaciones PDF de comprobantes electrónicos.
- Documentos administrativos, contratos y cotizaciones.
- Fotografías y fichas de productos.
- Configuración del servidor y variables necesarias para ejecutar el sistema.
- Código fuente y versiones estables de las aplicaciones.
- Correos y archivos almacenados en servicios cloud.
- Registro de usuarios, permisos e integraciones mediante API.
Además, conviene documentar quién es responsable del respaldo, con qué frecuencia se ejecuta, cuánto tiempo se conserva y quién puede restaurarlo.
Frecuencia y tiempo de recuperación
Una empresa que registra ventas durante todo el día podría necesitar respaldos frecuentes de su base de datos. En cambio, una página institucional con pocos cambios puede respaldarse diariamente o después de cada actualización.
También deben definirse dos objetivos: cuánta información puede permitirse perder la empresa y cuánto tiempo puede permanecer sin sistema. Estas respuestas determinan si basta una copia diaria o si se requieren respaldos más frecuentes y mecanismos de recuperación rápida.
Conclusión práctica
Tener un archivo guardado no equivale a contar con una estrategia de continuidad. Una protección confiable combina varias copias, diferentes ubicaciones, aislamiento, cifrado, control de acceso y pruebas reales de restauración.
Para una pequeña empresa peruana, el primer paso puede ser sencillo: identificar la información indispensable, verificar dónde está almacenada y realizar una restauración de prueba. Si nadie sabe cómo recuperar el sistema, el backup todavía no está cumpliendo su función.
¿Cómo puede ayudar Ayniweb?
En Ayniweb desarrollamos sistemas empresariales, integraciones mediante API y soluciones web adaptadas a cada operación. También podemos ayudarte a revisar cómo se respaldan las bases de datos, archivos y configuraciones de tus sistemas para reducir el riesgo de interrupciones.
Conoce nuestros servicios en Ayniweb y solicita una evaluación de tu sistema o proceso empresarial.
Fuentes consultadas
Tienes un proceso parecido?
Cuéntanos cómo lo resuelves hoy y te decimos si conviene automatizarlo.
Solicitar asesoría